内容摘要
过去 PLC 关在车间里,物理隔离就够安全;当产线联网、PLC 接入管理与云平台,安全边界被重新定义——工控安全从“不上网就行"变成“联了网也得稳"。
PLC 上了网,安全边界就变了
很多老工厂的 PLC 曾是“信息孤岛":不联网、不对外、靠物理隔离挡风险。但当设备要远程监控、要上云做分析、要接入企业系统,这种隔离就被打破。PLC 一旦暴露在网络里,它的控制指令就可能被外人读取甚至篡改。业内普遍判断,智能制造的推进速度,已经明显快于工控安全的补课速度。
工控安全难在哪
和 IT 安全不同,工控系统首先保的是“不停机、不出事"。给办公电脑打补丁重启无所谓,给正在跑的 PLC 升级固件却可能让产线停摆。再加上大量设备协议老旧、默认口令多年不改、厂商系统各自为政,漏洞像老房子的暗线,平时看不见,一碰就出事。多家机构测算,工业领域的暴露面近几年在持续扩大。
从“隔离"到“看得见"
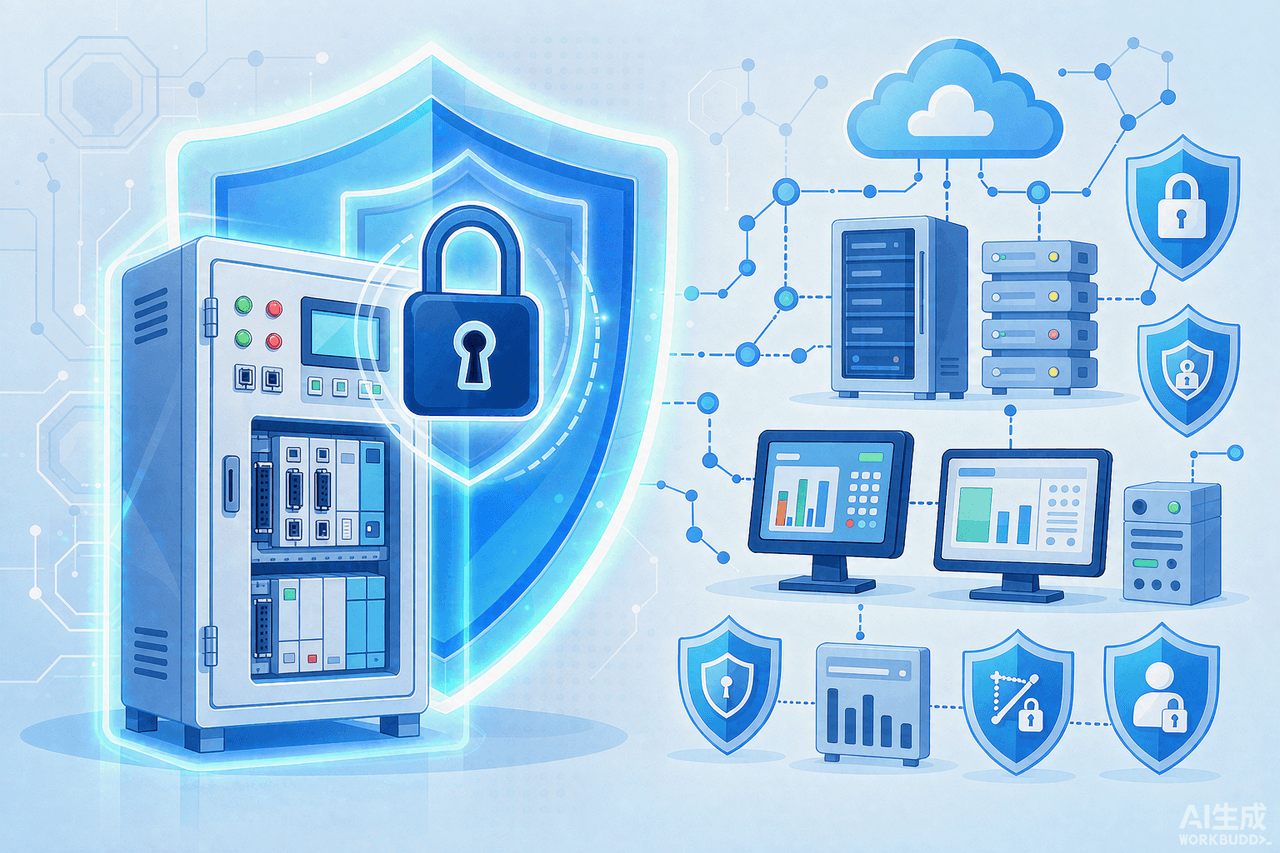
务实的做法不是把网再掐断,而是先让风险可见:划分生产网和管理网、给关键 PLC 做访问控制、部署能识别异常流量的监测。把"谁在连这台设备、发了什么指令"看清楚,比堆一堆设备更管用。对中小工厂,往往先把资产摸清、把默认口令改掉、把不必直连外网的端口关掉,就能挡掉大部分低级风险。
安全是设计出来的,不是加出来的
真正稳的工控安全,是在系统规划阶段就考虑进去:控制器选型看不看安全能力、网络分区怎么划、紧急时怎么隔离。事后"贴膏药"式加固,成本和风险都更高。业内一个共识是,工控安全没有银弹,它是一个持续过程——新的联网方式出现,就有新的攻击面,团队得有长期维护的意识。
对技术人和学习者的意味
对 PLC 工程师,懂控制之外补一点网络和安全基础,会从“让设备转"升级到“让设备安全地转",这正是工厂升级里稀缺的复合能力。对学习者,路径很实在:在练好梯形图、伺服调试的同时,了解网络分段、访问控制、日志监测这些概念,拿一台设备做"只允许白名单访问"的小实验。把安全和控制一起学,路会越走越宽。
工控安全听起来离车间很远,落到地面往往就是改掉一个默认口令、关掉一个不必开放的端口。对技术学习者来说,把“设备转得动"和“设备转得安全"都放在心上,也许正是接住智能制造这轮升级最实在的抓手。北大青鸟长沙大计在 PLC 与工业机器人方向注重"控制 + 安全运维"双线训练,帮学员既站稳产线,也看得见工业安全升级的真实方向。